 About / Advertise

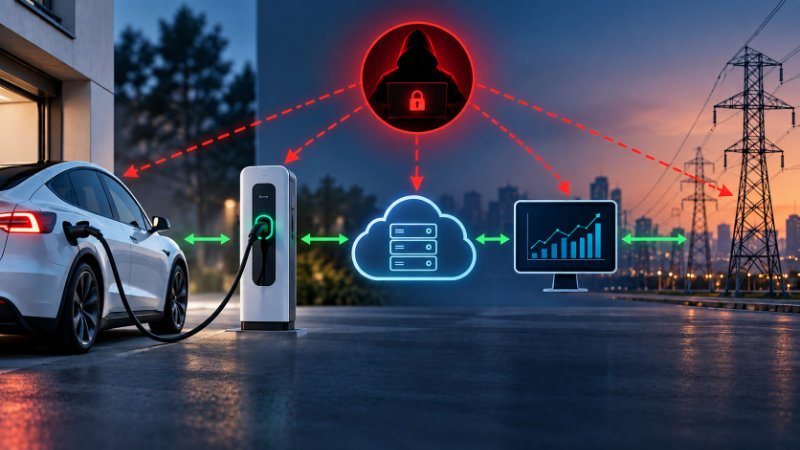
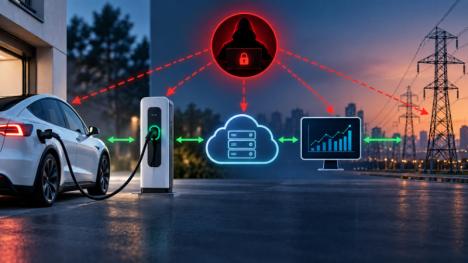
Dubbelriktad laddning kan göra miljontals elbilar till rullande energilager som hjälper till att stabilisera elnätet. Men när bilen, laddboxen och molntjänsterna kopplas samman med elnätet uppstår också nya cybersäkerhetsrisker. V2G ställer därför krav på såväl tekniska standarder och säkerhetslösningar som lagstiftning och regelverk.
Sedan 2014 är själva laddkontakterna för elbilsladdning lagstadgad standard inom EU. För växelströmsladdning (AC), som normalt används i hemmet, gäller Typ 2 (Mennekes), medan CCS2 (Combined Charging System) dessutom innehåller kraftigare stift för likström (DC) och därmed kan hantera både AC och DC. DC används ofta för snabbladdning.
Europaparlamentet vill att det i Europa ska bli lika enkelt att ladda sin elbil eller tanka vätgas som det är att tanka bensin. I april 2024 började därför infrastrukturförordningen AFIR (Alternative Fuels Infrastructure Regulation, EU 2023/1804) gälla. Den fasas nu in stegvis med fokus på smidig betalning, tydliga priser per kWh och garanterad utbyggnad av ladd- och tankstationer.
För att stabilisera elnätet och kunna undvika frånkoppling under effekttoppar vill EU också se dubbelriktad laddning, där elbilsägare kan ladda bilbatteriet under natten när effektförbrukningen är låg och elen billig, för att under dagtid kunna sälja tillbaka el och därigenom minska produktionsbehovet.
Vehicle-to-Home (V2H) fungerar redan i dag för vissa bilar. För VW ID-serien krävs en särskild och dyr dubbelriktad laddbox. Bilen ansluts via CCS2-kontakt (DC) och växelriktningen sker i själva laddboxen. Nya Volvo EX90 har en inbyggd dubbelriktad växelriktare och kan därför använda en billigare laddbox där bilen ansluts via Typ 2-kontakt. Eftersom elen stannar i det egna huset behövs inget särskilt avtal med elnätsbolaget.
Vehicle-to-Grid (V2G) har under 2026 tagit steget från experimentella pilotprojekt till storskalig marknadsintroduktion i Europa. EU driver på utvecklingen genom en ambitiös elektrifieringsplan, inklusive förslag om att göra dubbelriktad laddning obligatorisk för nya elbilar från och med slutet av 2027. Syftet är att förvandla miljontals fordon till rörliga energilager för att stabilisera elnätet och minska risken för brist på el under effekttoppar.
I Tyskland klassas elbilar från den 1 januari 2026 juridiskt inte längre bara som fordon utan även som mobila energilager. Det innebär att de undantas från dubbelbeskattning genom att den el som skickas tillbaka till nätet befrias från nätavgifter och elskatt. Detta bidrar i sin tur till ökad lönsamhet när el säljs tillbaka.
Standarder kopplar bilen till elnätet
För att V2G ska fungera tekniskt krävs en standard som definierar hur elbilen och laddboxen kommunicerar via laddkabeln. Den gällande internationella standarden är ISO 15118-20, enligt vilken alla certifierade elbilar kan kommunicera med alla certifierade laddboxar. Elbilen kommunicerar sitt batteritillstånd och hur mycket energi den kan avvara samt svarar på kommandon från laddboxen om att ladda ur batteriet.
ISO 15118-20 styr bara hur bilen kommunicerar med laddboxen. För att du ska kunna sälja el till nätet krävs också att laddboxen kan kommunicera vidare med elnätsoperatörens, det vill säga nätägarens, molnsystem. Det görs via ett applikationslagerprotokoll som heter OCPP (Open Charge Point Protocol). OCPP version 2.1, som antogs och publicerades under namnet IEC 63584-210:2025 i december 2025, krävs för att skicka vidare ISO 15118-20-data om V2G. Dataöverföringen sker i JSON-format och krypteras med hjälp av TLS (Transport Layer Security).
OCPP 2.1 (IEC 63584-210:2025) styr kommunikationen mellan laddboxen och Charging Station Management System (CSMS) i molnet. Kommunikationen delas in i fem funktionella kategorier: 1) dubbelriktad laddning (starta/stoppa urladdning), 2) smart laddning och nätstabilitet (lastbalansering, frekvensreglering etc.), 3) enhetshantering och diagnostik (konfiguration av laddboxen och felkoder), 4) auktorisering och transaktioner (debiteringsinformation) samt 5) datatillgänglighet och mätvärden (realtidsdata för batteriets SoC, momentan energiförbrukning och elmätarställning).
Moderna CSMS inkluderar ofta även funktionalitet för att kunna fungera som så kallad aggregator. En aggregator slår ihop många små energiresurser till ett stort, gemensamt virtuellt kraftverk för att styra och sälja flexibilitet på elmarknaden.
Nätkoder är regler för hur en generator måste bete sig vid exempelvis frekvens- eller spänningsfall. Det måste också finnas ett inbyggt skydd som omedelbart kopplar bort inmatningen vid spänningsbortfall för att förhindra livsfarliga situationer. Vid V2G fungerar bilen som ett mobilt kraftverk och måste följa samma strikta regler som solcellsanläggningar och vindkraftverk.
Nätkoderna är dock olika i olika länder, vilket tidigare utgjorde ett hinder för V2G eftersom bilar ofta förflyttas mellan olika länder. OCPP 2.1 löser problemet genom att laddboxen läser av bilens nätkod, det vill säga vilket land den kommer från, och sedan laddar ner rätt nätkodsparametrar och anpassar sin konfiguration efter den bil som anslutits.
Eftersom laddboxen har sin egen elmätare kräver OCPP 2.1 tekniskt sett inte någon smart elmätare på fastigheten. Du får dock inte utan tillstånd från ditt elnätsbolag, exempelvis Vattenfall, skicka ström baklänges ut ur huset, utan här krävs ett så kallat produktionsavtal. Därför kräver både elnätsbolaget och skattelagstiftningen en tvåvägsmätare på huset för att du juridiskt ska få mata ut ström på det allmänna elnätet. Sedan den 1 januari 2025 måste alla svenska hushåll enligt lag ha tvåvägsmätare installerade. Inom EU har nu över 65 procent av hushållen tvåvägsmätare, medan siffran i exempelvis Tyskland är under 10 procent, vilket bromsar möjligheten till V2G.
Komponenter som krävs för V2G
För att kunna använda V2G, det vill säga mata energi från bilbatteriet till elnätet, behövs fyra komponenter:
1. En V2G-certifierad elbil, i praktiken en bil med inbyggd växelriktare, exempelvis Volvo EX90, för att slippa köpa en mycket dyr laddbox med inbyggd växelriktare.
2. En V2G-certifierad laddbox som följer standarden ISO 15118-20 för att kommunicera med elbilen och applikationsprotokollet OCPP 2.1 (IEC 63584-210:2025) för att kommunicera med nätleverantörens CSMS i molnet.
3. Ett produktionsavtal med ditt elnätsbolag, vilket är ett juridiskt krav.
4. En tvåvägs elmätare (smart mätare), behövs inte rent tekniskt men som krävs både av ditt nätbolag och enligt skattelagstiftningen.
De största cybersäkerhetsutmaningarna
När bilar kopplas ihop digitalt med energisystemet uppstår allvarliga sårbarheter:
Manipulerad aggregatorstyrning (angrepp på CSMS):
V2G bygger på att digitala molnplattformar samlar, eller aggregerar, tusentals elbilar för att ladda ur dem samtidigt. CSMS hanterar laddboxarna medan aggregatorn hanterar elmarknaden. Om en hackare lyckas manipulera aggregatorns centrala system skulle denne kunna beordra tiotusentals bilar att ladda ur synkront, vilket skulle kunna orsaka en lokal blackout eller förstöra batterierna. Sådan manipulation skulle kunna förebyggas med hjälp av blockkedjor, där varje styrorder, exempelvis ”Ladda ur 5 kW nu”, som skickas från aggregatorn via CSMS till elbilen registreras som en transaktion på blockkedjan. När den väl är skriven kan en hackare inte ändra eller radera historiken för att dölja skadlig aktivitet.
Osäkra laddpunkter som intrångsvägar (angrepp på laddboxar):
Laddstolpar är placerade i offentliga miljöer och har ofta både bristfälligt fysiskt och digitalt skydd. Hackare kan använda dem som inkörsportar för skadlig kod genom fysisk manipulation eller så kallad false data injection. Målet kan vara att stjäla användardata, förfalska identiteter (spoofing) eller skicka manipulerade instruktioner till såväl bilens batterisystem som nätägaren. Om vi kan identifiera ett sannolikt attackmönster kan vi också försöka bryta detta.
Bristande datasuveränitet och leverantörskedjor (exempelvis angrepp på elbilar):
Många mjukvaruplattformar och komponenter kontrolleras av företag utanför EU. Detta skapar geopolitiska risker kring datasekretess (GDPR) och nätstabilitet. Det öppnar också för supply chain-attacker. EU arbetar med direktiv, exempelvis NIS2 där cybersäkerhetslagen gäller sedan den 15 januari 2026, och förordningar som CRA, som alla produktutvecklande företag måste följa från och med den 11 september 2026. Syftet är att tvinga fram secure-by-design och secure-by-default för alla produkter med digitala element som säljs inom EU, men att säkra hela den globala värdekedjan är en enorm utmaning.
Cyber Resilience Act (CRA)
EU-förordningen CRA (EU 2024/2847) trädde i kraft i december 2024 och ställer krav på tillverkare och leverantörer av uppkopplade produkter. Kraven fasas in stegvis. Från och med den 11 september 2026 måste kraven på incidentrapportering följas, vilket innebär att tillverkare enligt lag ska informera ENISA, EU:s cybersäkerhetsbyrå, om aktivt utnyttjade sårbarheter i sina produkter med digitala element. Kraven på produktsäkerhet skruvas nu upp successivt fram till den 11 december 2027, då CRA måste efterlevas i sin helhet.
Jonas Kallmén
 Jonas Kallmén är egenkonsult som hjälper företag och utbildar inom områdena nätverk, cybersäkerhet (teknik och juridik), embedded systems och elnät.