 About / Advertise
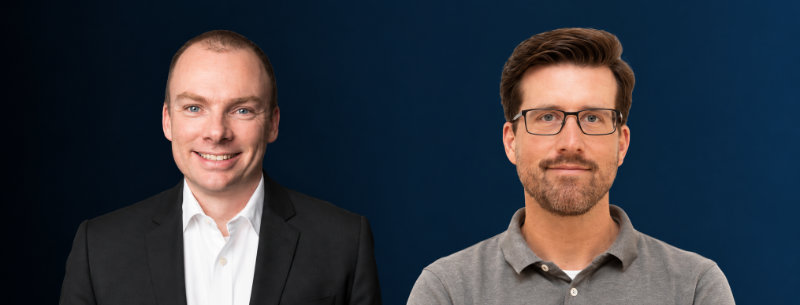
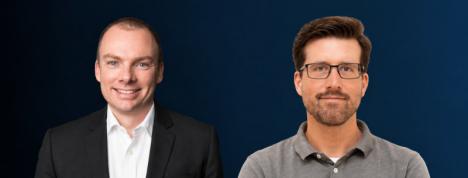
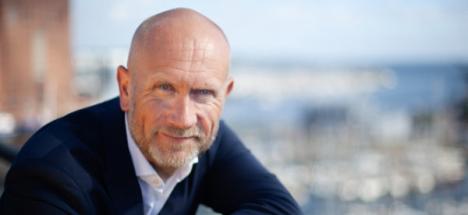
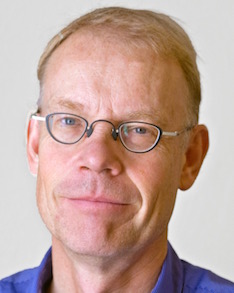
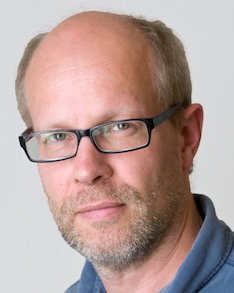
Fossa-chefen Aaron Williams (till vänster) ser Europas nya cybersäkerhetsregler som en drivkraft bakom bolagets expansion i Europa. För Nohau-chefen Andreas Dyrhed är konsekvensen mer konkret: sedan den 11 september kan en tillverkare ha bara 24 timmar på sig att rapportera en aktivt exploaterad sårbarhet i sin produkt. För att klara det måste företaget först veta exakt vad produkten innehåller.
Fossa och svenska Nohau Solutions har nu inlett ett samarbete kring säkerheten i mjukvarans leveranskedja. Fossa levererar verktyg för bland annat SBOM, hantering av open source-komponenter och kontinuerlig övervakning av sårbarheter, medan Nohau tar tekniken till sina nordiska kunder.
Enligt Aaron Williams har kombinationen av CRA och den ökade uppmärksamheten kring säkerheten i mjukvarans leveranskedjor fått bolaget att öka sin närvaro i Europa.
För Andreas Dyrhed, vd för Nohau, handlar den första stora förändringen om rapportering. CRA:s rapporteringskrav började gälla den 11 september. En tillverkare som får kännedom om en aktivt exploaterad sårbarhet i sin produkt ska lämna en första varning inom 24 timmar. Inom 72 timmar ska en mer omfattande rapport lämnas.
– Redan nu i september ökar kraven på rapportering och att ha koll på sin produkt. Om produkten innehåller en känd sårbarhet som exploateras måste den som tillhandahåller produkten göra den första rapporteringen inom 24 timmar, säger Dyrhed.
Det innebär enligt honom att tillverkaren inte bara behöver reagera när den egna produkten angrips. Företaget måste också kunna följa säkerhetsläget för de komponenter och mjukvaruberoenden som används i produkten.
Rapporteringskraven omfattar dessutom produkter med digitala element som redan har släppts ut på EU-marknaden, inte bara produkter som utvecklas inför CRA:s fulla tillämpning i december 2027.
– För att sammanfatta kraven från september handlar det om fungerande rutiner för rapportering och att känna till sina beroenden. De fulla CRA-kraven där säkerheten implementeras kommer sedan i slutet av 2027, säger Dyrhed.
Vet företagen vad produkten innehåller?
Hur väl tillverkarna faktiskt känner sina mjukvaruberoenden varierar kraftigt, enligt Dyrhed. En avgörande faktor är om företaget har behållit det tekniska ägarskapet och kunskapen om produkten internt, även när delar av utvecklingen köpts in.
Problemet kan dessutom växa när utvecklingen går snabbare.
– Det som har ökat risken på senare tid är förstås det faktum att företag med hjälp av lowcode-verktyg snabbt kan bygga lösningar som de egentligen inte har koll på, säger Dyrhed.
Här kommer SBOM, Software Bill of Materials, in i bilden. Den fungerar i praktiken som en komponentförteckning över mjukvaran och gör det möjligt att identifiera vilka open source- och tredjepartskomponenter som ingår.
Men enligt Dyrhed räcker det inte att bara skapa en SBOM.
– Många ser främst Fossas SBOM eftersom det är ett specifikt krav i CRA och NIS2. SBOM ger kännedom om vilka komponenter som ingår. Förutom detta ger Fossas lösning en direkt överblick och övervakning över eventuella sårbarheter som finns i dina komponenter.
Det är särskilt viktigt eftersom en ny sårbarhet kan beröra en komponent som används i flera produkter och versioner. Tillverkaren måste då snabbt kunna avgöra var den sårbara komponenten faktiskt finns.
– Tiden från upptäckta sårbarheter till exploatering av dessa blir hela tiden kortare. Med Fossas lösning kan du omedelbart se var i din produkt som exponeringen finns, säger Dyrhed.